هک بایننس؛ ۶٫۳ میلیارد دلار رفت، چه چیزی تأیید شده و همین حالا چه کنیم؟
هک بایننس که ۸ آبان ۱۴۰۵ (۲۹ اکتبر ۲۰۲۶) رخ داد، با خسارتی حدود ۶٫۳ میلیارد دلار بزرگترین سرقت تاریخ رمزارزهاست؛ حدود چهار برابر هک ۱٫۵ میلیارد دلاری بایبیت در فوریه ۲۰۲۵. بایننس برداشتها را متوقف کرده، میگوید زیان کاربران را جبران میکند و قرار است برداشتها مرحلهای باز شوند. در این مطلب سه چیز را جدا کردهایم: آنچه رسما تأیید شده، آنچه هنوز روشن نیست و کارهایی که همین امروز برای امنیت داراییتان میتوانید انجام دهید.
وضعیت این خبر ساعت به ساعت عوض میشود. عددها و وضعیت برداشت در این مطلب تا ۹ آبان ۱۴۰۵ (۳۱ اکتبر) بهروز است.
خلاصه در چند خط
- حدود ۶٫۳ میلیارد دلار رمزارز در حدود ۲۰ دقیقه از کیفپولهای بایننس روی ۱۰ شبکه بلاکچین خارج شد.
- بایننس میگوید نقطه شروع، لپتاپ آلوده یکی از مهندسان زیرساخت بوده و نشانهای از لو رفتن کلید خصوصی پیدا نکرده است.
- شرکت تحلیل بلاکچین TRM Labs با اطمینان بالا حمله را به گروه هکری کره شمالی نسبت داده است.
- بایننس حدود ۶٫۳۴ میلیارد دلار برای جبران کنار گذاشته و میگوید برداشتها مرحلهای باز میشوند.
- واریز به بایننس فعال مانده؛ برداشت تا زمان اعلام رسمی بسته است.
فهرست مطالب
هک بایننس چطور اتفاق افتاد؟
طبق اطلاعیه رسمی بایننس، مهاجمان ابتدا لپتاپ یکی از مهندسان تیم DevOps (تیم زیرساخت و استقرار نرمافزار) را آلوده کردند. از این مسیر به کانتینرهای سرویس دسترسی پیدا کردند و برداشتهای غیرمجاز ثبت شد. ریچارد تنگ، مدیرعامل بایننس، حمله را پیچیده توصیف کرده و گفته بدافزار بخشی از ردپاها را پاک کرده و سیستم تأیید برداشت کیفپول داغ دستکاری شده است. کیفپول داغ کیفپولی است که به اینترنت وصل است تا برداشتهای روزانه کاربران سریع انجام شود.
شرکت TRM Labs میگوید حدود ۶٫۳۶ میلیارد دلار در حدود ۲۰ دقیقه روی ۱۰ زنجیره جابهجا شده است. CoinDesk هم به نقل از تحلیل شرکت امنیتی Fireblocks گزارش داده که بخش بزرگی از برداشتها در شبکه اتریوم، حدود ۲٫۵ میلیارد دلار، با سوءاستفاده از قابلیت واگذاری حساب در بهروزرسانی EIP-7702 انجام شده است.
چه چیزهایی تأیید شده است؟
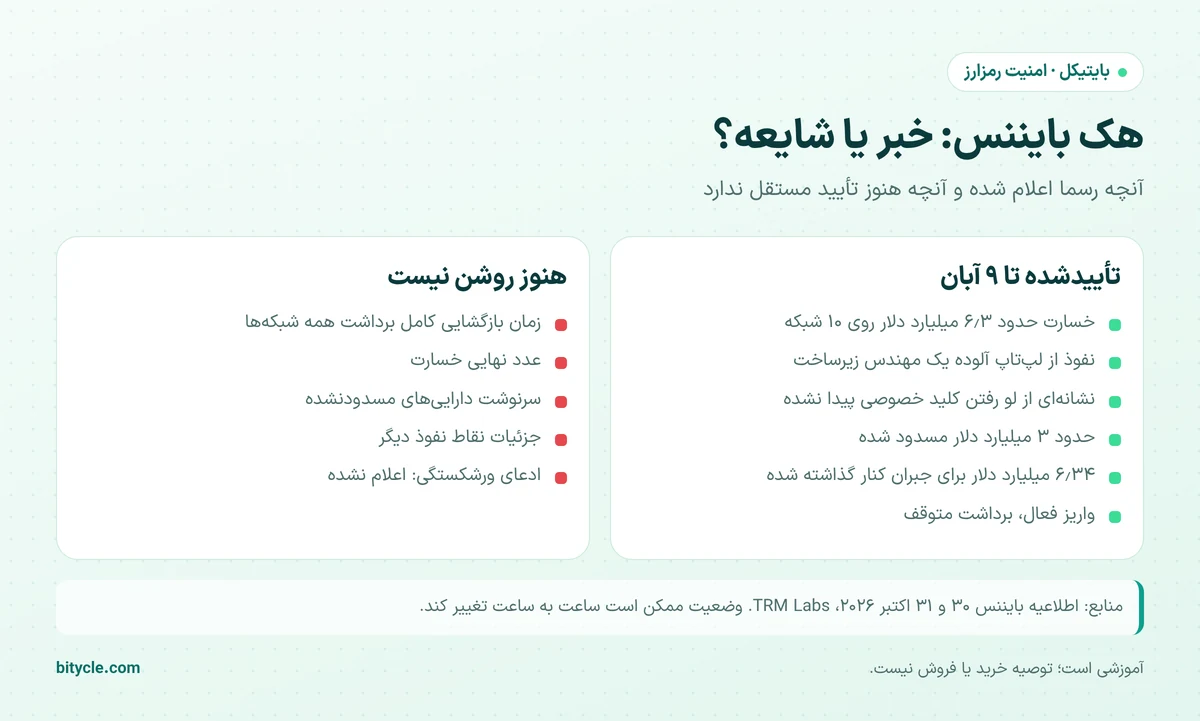
این موارد را خود بایننس یا منابع معتبر تحلیل بلاکچین اعلام کردهاند:
| موضوع | وضعیت تا ۹ آبان | منبع |
|---|---|---|
| مبلغ خسارت | حدود ۶٫۳ میلیارد دلار؛ TRM عدد ۶٫۳۶ میلیارد را گزارش کرده | بایننس، TRM Labs |
| مسیر نفوذ | لپتاپ آلوده یک مهندس زیرساخت و دسترسی به کانتینرهای سرویس | اطلاعیه بایننس |
| کلید خصوصی | نشانهای از لو رفتن پیدا نشده | اطلاعیه بایننس |
| دارایی مسدودشده | حدود ۳ میلیارد دلار از مسیر سرقت فریز شده | اطلاعیه بایننس |
| جبران زیان | از صندوق SAFU و منابع خود شرکت؛ ۶٫۳۴ میلیارد دلار کنار گذاشته شده | بایننس |
| واریز | فعال | بایننس |
| برداشت | متوقف؛ هدف بازگشایی مرحلهای ظرف حدود ۳۴ ساعت از بهروزرسانی ۳۱ اکتبر | بایننس به نقل از ChainCatcher و PANews |
| عامل حمله | گروه TraderTraitor یا لازاروس وابسته به کره شمالی، با اطمینان بالا | TRM Labs |
صندوق SAFU چیست؟
صندوق SAFU ذخیرهای اضطراری است که بایننس در سال ۲۰۱۸ برای جبران زیان کاربران در شرایطی مثل هک ساخت. بایننس میگوید این بار علاوه بر SAFU از منابع خود شرکت هم استفاده میکند. طبق بهروزرسانی ۳۱ اکتبر، از ۶٫۳۴ میلیارد دلار کنارگذاشتهشده حدود ۵ میلیارد دلار به شکل همان توکنهای سرقتشده است؛ یعنی حدود ۸۰ درصد داراییهای ربودهشده با همان نوع توکن جایگزین شده است. بایننس همچنین گفته یک عکس فوری از ذخایر ثبت میکند و نتیجه گواهی ذخایر (Proof of Reserves) را ۱۱ آبان (۲ نوامبر) منتشر میکند.
چه چیزهایی هنوز روشن نیست؟
در روزهای اول هر هک بزرگ، شبکههای اجتماعی پر از ادعاهای ضدونقیض میشود. این موارد تا لحظه نوشتن این مطلب تأیید مستقل ندارند:
- زمان دقیق بازگشایی کامل برداشتها. بایننس از بازگشایی مرحلهای حرف زده و همه رمزارزها و شبکهها لزوما همزمان باز نمیشوند.
- عدد نهایی خسارت. گزارشها بین ۶٫۳ و ۶٫۳۶ میلیارد دلار است و با تغییر قیمت توکنها ارزش دلاری عوض میشود.
- سرنوشت داراییهای مسدودنشده. هنوز معلوم نیست چه بخشی از باقیمانده قابل پیگیری یا بازگشت است.
- نقاط نفوذ دیگر. بایننس گفته نقاط آسیبپذیر دیگری هم پیدا کرده؛ جزئیات آن منتشر نشده است.
- وضعیت شعبههای منطقهای. مثلا وضعیت واریز در بایننس ژاپن با نسخه جهانی فرق داشت؛ هر شعبه اطلاعیه خودش را دارد.
اگر پیامی دیدید که میگوید «بایننس ورشکست شد» یا «همه داراییها از دست رفت»، اول اطلاعیههای رسمی بایننس را چک کنید. تا این لحظه چنین چیزی اعلام نشده است.
چرا این هک اینقدر بزرگ بود؟
طبق گزارش TRM Labs، کره شمالی تا امروز حدود ۱۲٫۸ میلیارد دلار رمزارز سرقت کرده که ۷٫۴ میلیارد دلار آن فقط در سال ۲۰۲۶ بوده است. این گروهها معمولا بهجای شکستن رمزنگاری، سراغ آدمها و دستگاههایشان میروند: پیشنهاد کاری جعلی، فایل آلوده یا نرمافزار دستکاریشده. هک بایبیت در فوریه ۲۰۲۵ هم از همین جنس بود. درس مشترک این است که امنترین کیفپول هم وقتی دستگاهِ امضاکننده آلوده باشد، آسیبپذیر میشود.
برای کاربر ایرانی این ماجرا آشناست. در خرداد ۱۴۰۴ هم هک نوبیتکس نشان داد که نگهداشتن همه دارایی در یک صرافی متمرکز چه ریسکی دارد. ریسک دیگری هم برای کاربران ایرانی وجود دارد: بایننس طبق قوانین خود به ساکنان ایران خدمات نمیدهد و حسابهایی که به ایران مرتبط شناخته شوند، ممکن است محدود شوند. موضوع فریز تتر هم یادآوری میکند که دارایی روی بستر شخص ثالث همیشه زیر کنترل کامل شما نیست.
همین حالا چه کنیم؟
این کارها به حساب بایننس محدود نیست و برای هر صرافی و کیفپولی به کار میآید:
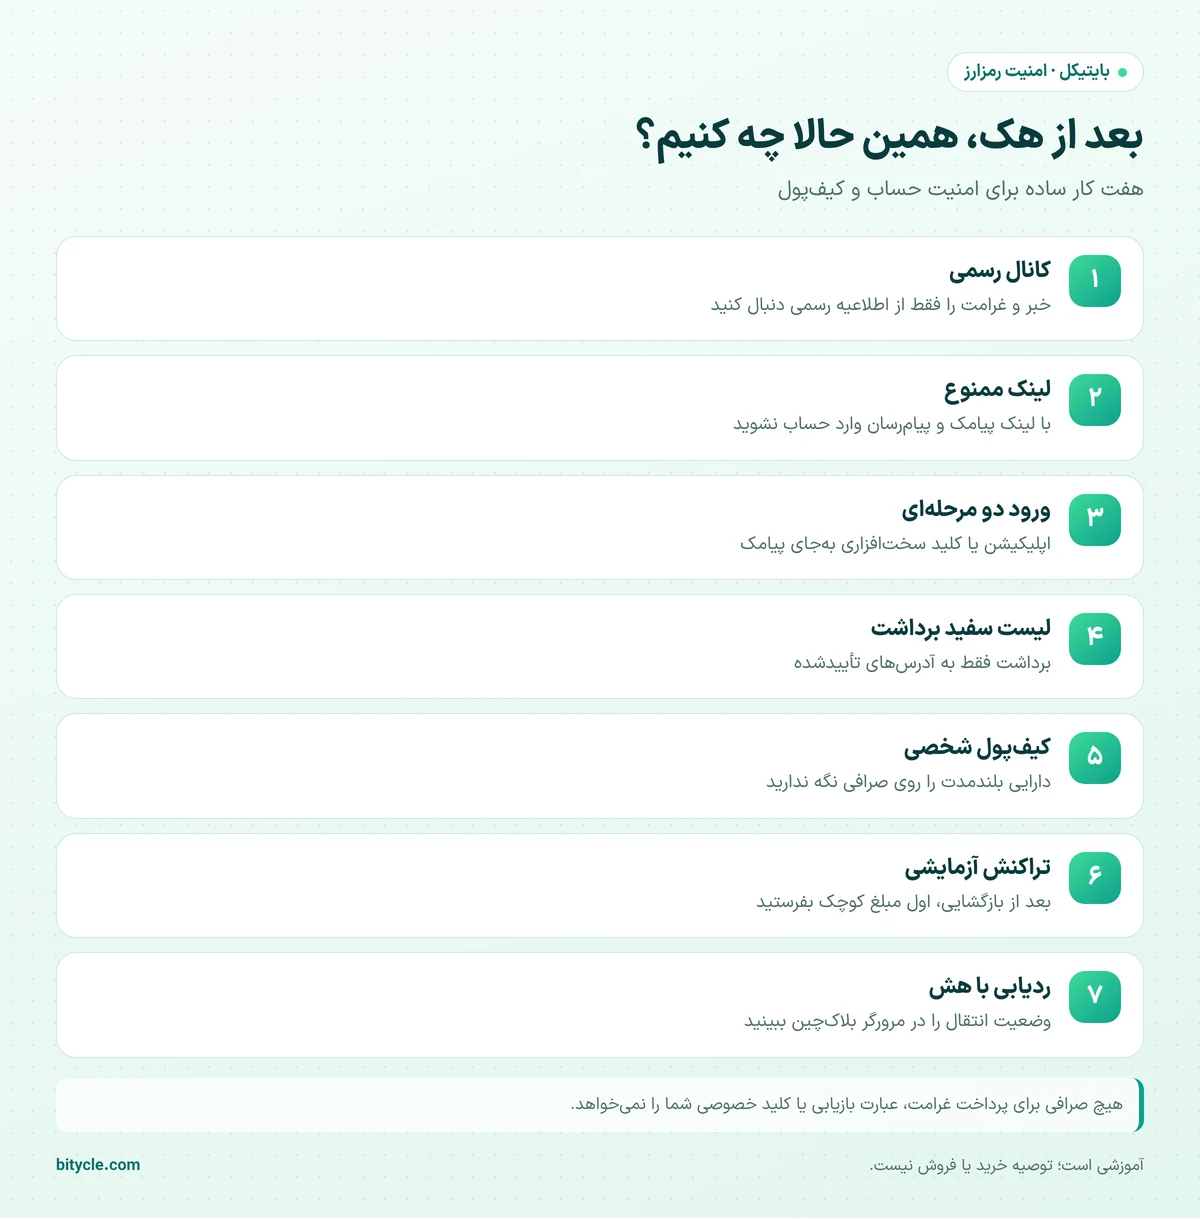
- فقط از کانال رسمی خبر بگیرید. در روزهای هک، پیامهای جعلی «برای دریافت غرامت روی لینک بزنید» زیاد میشود. بایننس برای جبران، از شما کلید یا عبارت بازیابی نمیخواهد.
- روی هیچ لینکی که با پیامک، ایمیل یا پیامرسان آمده، وارد حساب نشوید. آدرس سایت را خودتان تایپ کنید.
- ورود دو مرحلهای را با اپلیکیشن یا کلید سختافزاری فعال کنید و تأیید با پیامک را کنار بگذارید.
- لیست سفید آدرس برداشت را روشن کنید تا برداشت فقط به آدرسهایی که از قبل تأیید کردهاید ممکن باشد.
- دارایی بلندمدت را روی صرافی نگه ندارید. بخشی را که قصد معامله ندارید، به کیف پول ارز دیجیتال شخصی ببرید که عبارت بازیابی آن فقط دست خودتان است.
- بعد از باز شدن برداشت، عجله نکنید. صف برداشت شلوغ است؛ شبکه و آدرس مقصد را دو بار چک کنید و اول یک مبلغ کوچک آزمایشی بفرستید.
- تراکنشها را خودتان دنبال کنید. با هش تراکنش میتوانید وضعیت انتقال را در مرورگر بلاکچین ببینید؛ روش آن در ردیابی تراکنش ارز دیجیتال آمده است.
برای جزئیات بیشتر درباره امن نگهداشتن دارایی، نکتههای محافظت از رمزارزها را هم ببینید.
بازار بعد از هک بایننس چه کرد؟
هکهای بزرگ معمولا در کوتاهمدت فشار فروش و ترس میآورند؛ چون کاربران نگراناند و بخشی از داراییهای سرقتشده ممکن است در بازار فروخته شود. در مقابل، اعلام جبران کامل و مسدود شدن بخشی از داراییها میتواند این فشار را کم کند. طبق دادههای سایت بنبست، بیتکوین ۹ آبان ساعت ۱۶:۴۳ به وقت تهران حدود ۷۷٬۵۰۰ دلار بود و در ۲۴ ساعت قبل حدود ۰٫۸ درصد بالا رفته بود. یک روز داده برای نتیجهگیری کافی نیست.
اگر میخواهید واکنش بازار را خودتان دنبال کنید، نمودار بیتکوین و اتریوم را در بایتیکل باز کنید و برای سطحهای مهم هشدار قیمت بگذارید. بایتیکل نرمافزار تحلیل است و دارایی شما را نگه نمیدارد؛ نه واریز دارد، نه برداشت و نه اجرای معامله.
نمودار بیتکوین را در بایتیکل دنبال کن
جمعبندی
هک بایننس با حدود ۶٫۳ میلیارد دلار بزرگترین سرقت تاریخ رمزارزهاست. تا ۹ آبان، بایننس مسیر نفوذ را لپتاپ آلوده یک مهندس اعلام کرده، لو رفتن کلید خصوصی را رد کرده، حدود ۳ میلیارد دلار را مسدود کرده و ۶٫۳۴ میلیارد دلار برای جبران کنار گذاشته است. زمان بازگشایی کامل برداشتها و عدد نهایی خسارت هنوز قطعی نیست. مهمترین کار برای شما در این روزها این است که فقط از کانال رسمی خبر بگیرید، فریب پیامهای جعلی غرامت را نخورید و دارایی بلندمدت را روی صرافی نگه ندارید.
سؤالات متداول
هک بایننس کی اتفاق افتاد و چقدر بود؟
۲۹ اکتبر ۲۰۲۶ (۸ آبان ۱۴۰۵)؛ حدود ۶٫۳ میلیارد دلار. TRM Labs عدد ۶٫۳۶ میلیارد دلار را گزارش کرده است.
آیا دارایی کاربران بایننس از بین رفت؟
بایننس میگوید زیان کاربران را از صندوق SAFU و منابع خود شرکت جبران میکند و ۶٫۳۴ میلیارد دلار برای این کار کنار گذاشته است.
برداشت از بایننس کی باز میشود؟
بایننس در بهروزرسانی ۳۱ اکتبر گفت هدفش بازگشایی مرحلهای ظرف حدود ۳۴ ساعت است. زمان دقیق را از اطلاعیههای رسمی بایننس دنبال کنید.
چه کسی پشت هک بایننس است؟
شرکت TRM Labs با اطمینان بالا حمله را به گروه TraderTraitor یا لازاروس وابسته به کره شمالی نسبت داده است.
آیا کلید خصوصی کیفپولهای بایننس لو رفت؟
بایننس میگوید نشانهای از لو رفتن کلید خصوصی پیدا نکرده و نفوذ از مسیر لپتاپ آلوده یک مهندس و سیستم تأیید برداشت بوده است.
بعد از هک بایننس چه کنیم؟
فقط از کانال رسمی خبر بگیرید، ورود دو مرحلهای و لیست سفید برداشت را فعال کنید، روی لینکهای غرامت کلیک نکنید و دارایی بلندمدت را به کیفپول شخصی ببرید.
منابع
- اطلاعیه رسمی Binance درباره حادثه امنیتی
- گزارش TRM Labs درباره سرقتهای کره شمالی
- بهروزرسانی ۳۱ اکتبر به نقل از ChainCatcher و PANews
- برنامه بازگشایی برداشت به گزارش Forbes Middle East
- قیمت بیتکوین ۹ آبان: بنبست
این مطلب آموزشی است و توصیه به خرید، فروش یا نگهداری هیچ داراییای نیست.
سلب مسئولیت و شفافیت در بایتیکل
تمامی مطالب منتشر شده در بلاگ آموزشی بایتیکل، اعم از تحلیلهای بازار، بررسی پروژهها، اخبار و معرفی پتانسیلهای دنیای کریپتوکارنسی، صرفاً با رویکرد آموزشی و اطلاعرسانی تهیه شدهاند. تیم تحریریه بایتیکل تأکید میکند که این محتواها به هیچ عنوان «توصیه مستقیم خرید و فروش» یا «سیگنال سرمایهگذاری» محسوب نمیشوند.
با توجه به نوسانات شدید و ریسکهای ذاتی بازارهای مالی، مسئولیت نهایی هرگونه تصمیمگیری اقتصادی، سود یا ضرر احتمالی، بهطور کامل بر عهده شخص کاربر است. ما اکیداً توصیه میکنیم پیش از هرگونه مشارکت مالی، تحقیقات شخصی خود را (DYOR) تکمیل کرده و در صورت نیاز با مشاوران دارای صلاحیت مشورت کنید.